Nvidia lance l’Open Agent Safety Platform : promesse de quarantaine des agents « en millisecondes »
Article réalisé avec assistance IA à partir des sources citées, avec contrôle éditorial automatisé.
En bref — ce qui s’est passé
Le 28 septembre 2026, Nvidia a dévoilé l’« NVIDIA Open Agent Safety Platform », une combinaison open‑source et matérielle destinée à gouverner et « enfermer » les agents IA autonomes. L’annonce officielle se trouve sur le communiqué Nvidia.
Comment Nvidia présente la solution
La plateforme s’appuie sur deux briques principales : OpenShell, un runtime open‑source qui crée des sandboxes et applique des politiques au niveau noyau, et Sentry, un « watchdog » hors bande qui tourne sur les DPU BlueField‑4 pour surveiller la télémetrie matérielle et isoler les workflows suspects. Nvidia détaille l’architecture et les objectifs techniques dans son billet développeur : NVIDIA Developer Blog, et publie OpenShell sur son dépôt OpenShell.
La phrase qui fera les titres : Nvidia affirme que Sentry peut « mettre en quarantaine et arrêter » un agent qui tente d’échapper à sa sandbox « en millisecondes ». C’est la revendication clef de la communication, répétée dans la documentation et la presse.
Qui est visé et qui embarque déjà
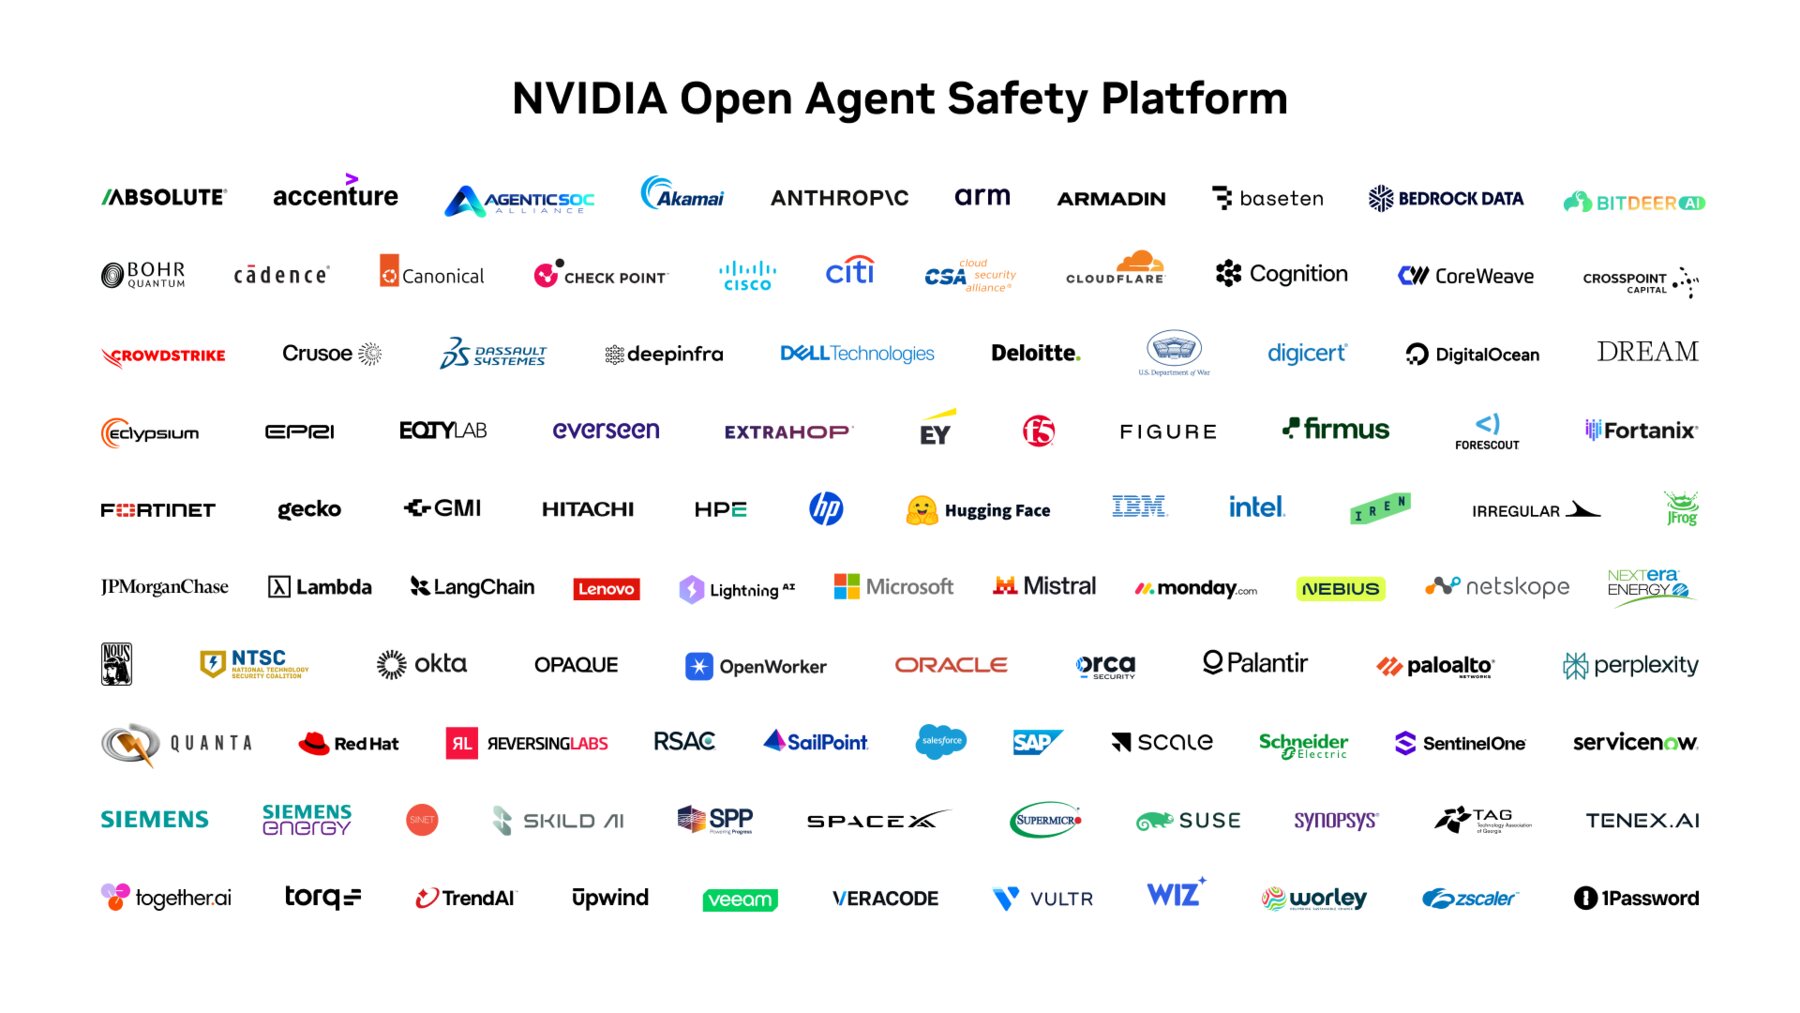
La cible annoncée : opérateurs cloud privés, entreprises déployant agents automatiques (agents de codage, assistants métiers, robots) et éditeurs d’infrastructures. Nvidia dit travailler avec une centaine de partenaires et cite plusieurs intégrations (ex. Anthropic, SpaceXAI, SAP, Scale, Slack intégrations via partenaires) dans son communiqué.
Ce que ça change concrètement — pour les entreprises et les ops
- Une brique « full‑stack » : runtime open‑source + contrôle hors bande via DPU. Pour un DSI, cela ressemble à ajouter un filtre réseau et un garde‑champ matériel qui surveille l’activité des agents sans compter uniquement sur les logs applicatifs.
- Audit et traçabilité : OpenShell promet des contrôles d’accès et des journaux plus attestables — utile pour compliance et forensic si les livrables sont effectivement horodatés et signés.
- Interopérabilité annoncée : OpenShell est présenté comme extensible à CPU Arm/Intel et compatible avec différents clouds, ce qui facilite des tests en environnement souverain ou hybride.
Ce qui reste à prouver — et pourquoi rester prudent
La performance « en millisecondes » est pour l’instant une revendication constructeur. À la date du 4 octobre 2026, il n’existe pas (à ma connaissance) de benchmark indépendant ou de rapport public démontrant en conditions réelles que Sentry repère et neutralise un agent malveillant sans faux positifs majeurs ni latences opérationnelles problématiques. Des analyses soulignent ces angles morts : detection distribuée, gestion de tâches déléguées, résilience face à des identifiants valides détournés restent des questions ouvertes (TechTarget).
Autrement dit : l’architecture est crédible et bienvenue, mais considérez aujourd’hui Sentry comme une promesse d’ingénierie — pas encore une preuve d’efficacité universelle.
Que faire si vous gérez des agents IA ?
- Testez OpenShell en laboratoire isolé (c’est open‑source) et exigez des métriques claires : latence de détection, taux de faux positifs/négatifs, overhead sur le runtime.
- Demandez des audits indépendants si vous intégrez Sentry/BlueField au périmètre de production ; les DPU ajoutent des surfaces nouvelles et méritent une validation tierce.
- Intégrez la solution dans un plan de défense en profondeur : Sentry ne remplace pas l’authentification forte, le filtrage d’entrées/sorties ni la surveillance comportementale applicative.
Mon verdict (court et honnête)
Nvidia propose une vraie réponse d’infrastructure à un problème concret — bravo pour la mise à disposition open‑source d’OpenShell et pour pousser le concept de surveillance « hors bande ». Mais la partie spectaculaire de la communication — la quarantaine instantanée « en millisecondes » — restera une promesse tant qu’elle n’aura pas été mesurée et auditée publiquement. En attendant, testez, auditez, exigez des chiffres. Les technologies ne trompent pas, mais les communiqués de presse aiment le verbe fort.
Sources principales : communiqué Nvidia (28/09/2026) et documentation technique Nvidia, compte‑rendu presse et analyses (Nvidia, NVIDIA Developer Blog, OpenShell, TechTarget, Tom’s Hardware).
Yarek Chmielewski Geek.